PKO BP ostrzega: fałszywe maile o „ponownej aktywacji klucza bezpieczeństwa”
Oszuści podszywają się pod iPKO i straszą zawieszeniem konta. Link prowadzi na fałszywą stronę logowania. Bank przypomina, że jego e-maile i SMS-y nie zawierają linków.
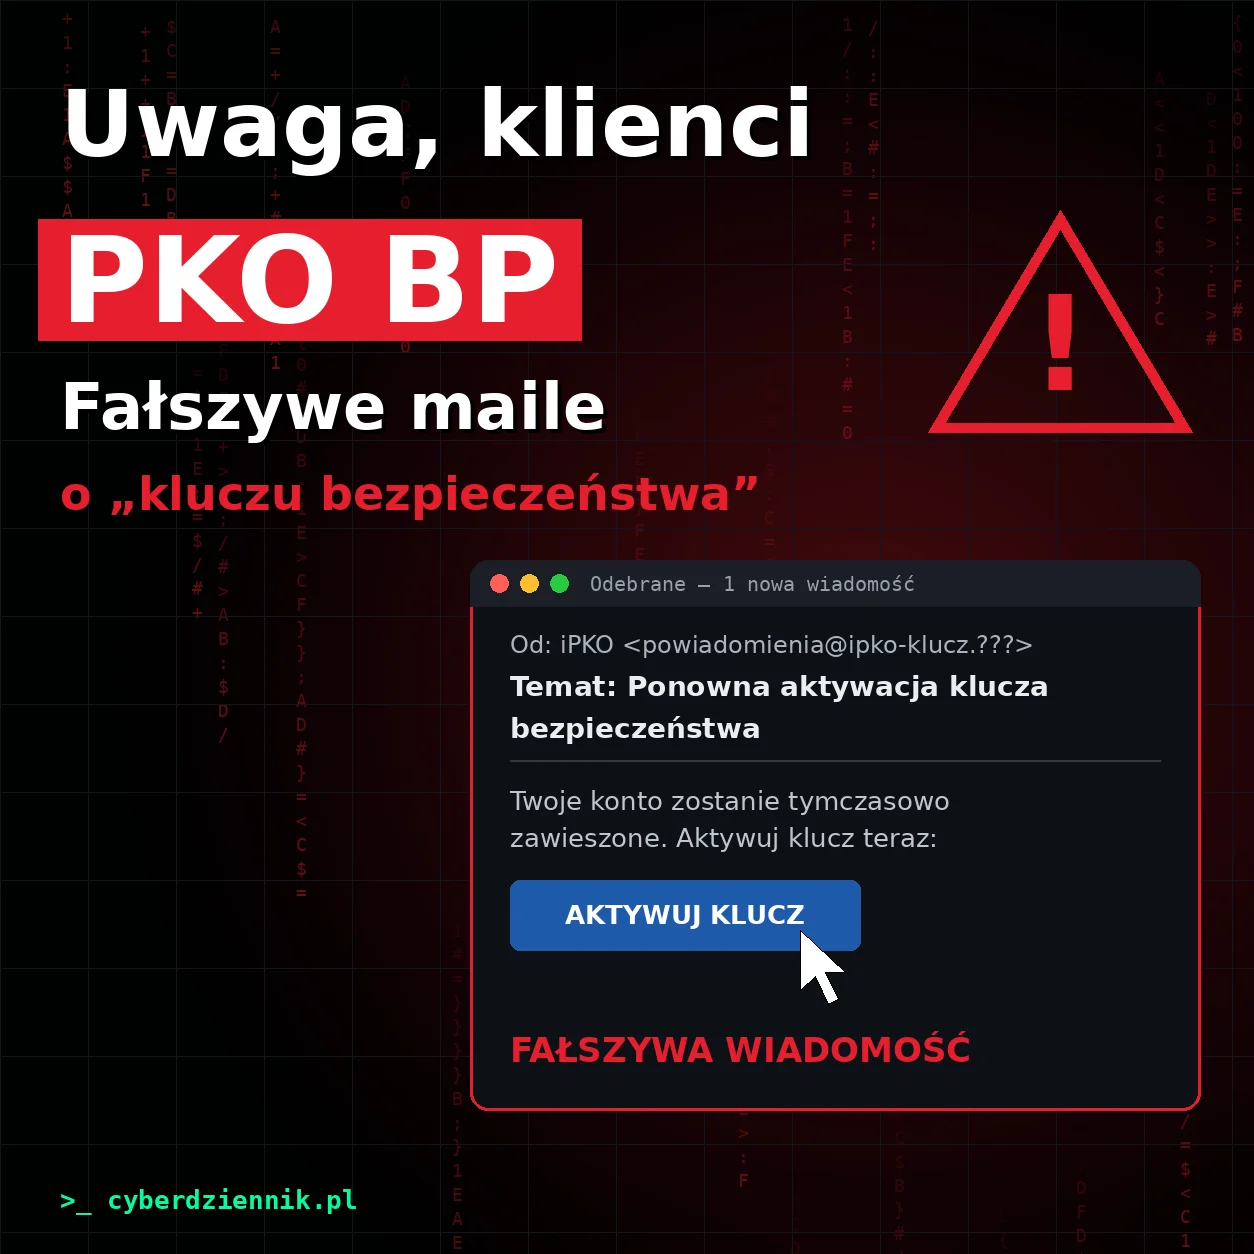
PKO Bank Polski ostrzega klientów przed nową falą phishingu. Do użytkowników iPKO trafiają e-maile, które wyglądają jak wiadomości z banku i wzywają do „ponownej aktywacji klucza bezpieczeństwa”. To oszustwo: link w wiadomości prowadzi na fałszywą stronę logowania, a dane, które tam wpiszesz, trafiają prosto do przestępców.
Jak wygląda fałszywa wiadomość?
- Nadawca udaje bank. W polu „Od” widać nazwę iPKO, ale sam adres e-mail jest zupełnie inny i zmienia się z wiadomości na wiadomość.
- Temat to „klucz bezpieczeństwa”. Treść informuje, że trzeba go ponownie aktywować.
- Jest presja i groźba. Oszuści sugerują, że jeśli nie zareagujesz, konto zostanie tymczasowo zawieszone.
- Jest link. Prowadzi do strony łudząco podobnej do serwisu bankowego, która prosi o login i hasło.
Schemat jest klasyczny: najpierw strach („zablokujemy ci konto”), potem pośpiech („zrób to teraz”), na końcu „wygodny” przycisk. Właśnie ten pośpiech ma sprawić, że nie sprawdzisz adresu nadawcy ani strony.
Najważniejsza zasada: bank nie wysyła linków
PKO BP podkreśla, że to nie on wysyła te wiadomości. Bank pisze wprost: „Nasze e-maile i SMS-y nie zawierają linków”. Każdy e-mail lub SMS „od PKO” z odnośnikiem do logowania czy „aktywacji” należy więc traktować jako próbę oszustwa.
Co robić?
- Nie klikaj linku i nie odpowiadaj na wiadomość.
- Do banku loguj się zawsze samodzielnie: wpisz adres ręcznie albo użyj aplikacji IKO. Przed wpisaniem loginu sprawdź adres strony w pasku przeglądarki.
- Masz wątpliwości? Zadzwoń do banku pod numer 800 302 302 (bezpłatnie z polskich numerów, z innych według stawek operatora). Numer wpisz sam, nie bierz go z podejrzanej wiadomości.
- Zgłoś phishing do CERT Polska na stronie incydent.cert.pl. Dzięki zgłoszeniom fałszywe strony są szybciej blokowane.
Kliknąłeś i podałeś dane?
Działaj od razu, bo liczą się minuty:
- natychmiast zadzwoń do banku (800 302 302) i poproś o zablokowanie dostępu do bankowości,
- z zaufanego urządzenia zmień hasło do iPKO,
- sprawdź historię konta i ustawienia (nowi odbiorcy, limity, zaufane urządzenia),
- jeśli straciłeś pieniądze, zgłoś sprawę na policję.
Takie kampanie rzadko dotyczą tylko jednego banku. Ten sam schemat, czyli „aktywuj”, „potwierdź” lub „zweryfikuj”, bo „konto zostanie zablokowane”, regularnie wraca w wiadomościach podszywających się pod inne banki, firmy kurierskie i serwisy płatności.