Najpopularniejsze hasła 2025 roku. Sprawdź, czy nie używasz jednego z nich
„123456” znów na pierwszym miejscu — ponad 7,6 mln kont. Zobacz ranking najczęściej używanych haseł i dowiedz się, jak stworzyć hasło, którego nikt nie zgadnie.
Co roku powstają zestawienia najczęściej używanych haseł — i co roku wyglądają niemal tak samo. W 2025 r. na pierwszym miejscu znów znalazło się „123456”, którego używano na ponad 7,6 miliona kont. Sprawdź, czy Twoje hasło nie znajduje się na tej liście.
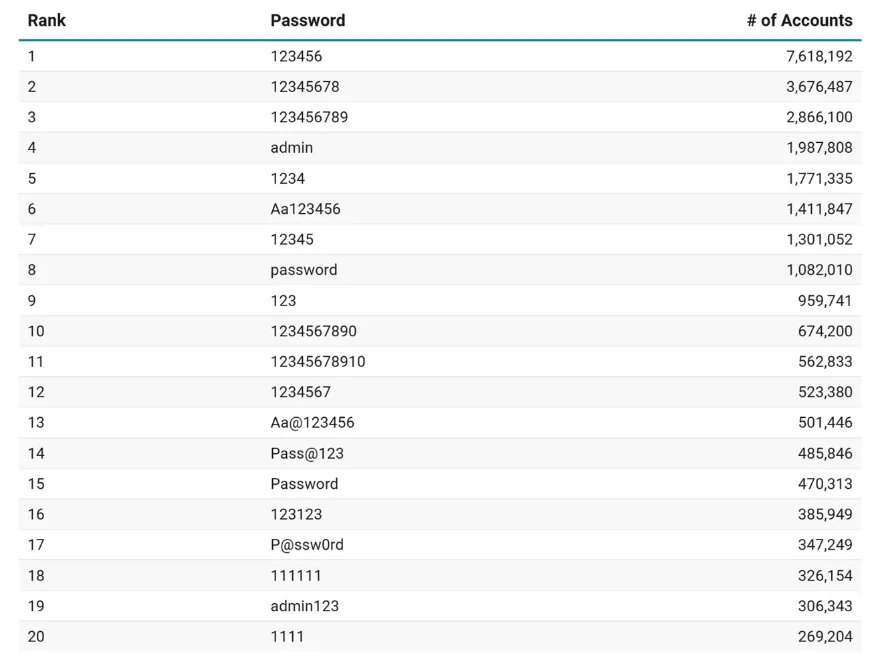
Co pokazuje ranking?
- Ciągi cyfr wciąż rządzą. „123456”, „12345678”, „123456789”, „1234”, „12345” — połowa pierwszej dziesiątki to po prostu kolejne cyfry z klawiatury. Łącznie to kilkanaście milionów kont.
- „admin” na 4. miejscu — prawie 2 miliony kont. Często to hasło fabryczne routerów, kamer, drukarek czy paneli administracyjnych, którego nikt nie zmienił po instalacji.
- Pozorna złożoność. „Aa123456”, „Aa@123456”, „Pass@123” czy „P@ssw0rd” mają wielką literę, cyfrę i znak specjalny, więc przechodzą przez wymagania wielu formularzy. Problem w tym, że to dokładnie te zamiany, których spodziewają się atakujący — takie hasła są w każdym słowniku do łamania haseł.
- „password” i „Password” — ponad 1,5 miliona kont razem. Zmiana pierwszej litery na wielką niczego nie zmienia.
Dlaczego to takie groźne?
Atakujący nie zgadują haseł „na ślepo”. Zaczynają od list najpopularniejszych haseł i haseł z dawnych wycieków — a hasła z tego rankingu są na samej górze tych list. Konto chronione takim hasłem może zostać przejęte w ciągu sekund, często w pełni automatycznie, przez boty sprawdzające tysiące kont naraz.
Jeszcze gorzej, gdy to samo hasło jest używane w wielu miejscach. Wystarczy jeden wyciek z mało ważnego serwisu, żeby przestępcy spróbowali tego samego loginu i hasła w poczcie, banku czy mediach społecznościowych.
Jak stworzyć dobre hasło?
- Długość ważniejsza niż „krzaczki”. Lepsze jest długie hasło złożone z kilku przypadkowych słów (np.
pochmurny-kubek-rower-sałata) niż krótkie „P@ssw0rd!”. Celuj w co najmniej 12–16 znaków. - Jedno konto — jedno hasło. Nigdy nie używaj tego samego hasła w dwóch miejscach, a zwłaszcza do poczty e-mail, z której można zresetować hasła do wszystkiego innego.
- Użyj menedżera haseł. Wygeneruje i zapamięta losowe hasła za Ciebie — Ty pamiętasz tylko jedno, główne. Dobrym wyborem są np. Bitwarden, KeePass, 1Password albo menedżer wbudowany w przeglądarkę lub telefon.
- Włącz weryfikację dwuetapową (MFA) wszędzie, gdzie się da — zwłaszcza w poczcie, banku i mediach społecznościowych. Nawet jeśli ktoś pozna hasło, bez drugiego składnika nie zaloguje się na Twoje konto.
- Zmień hasła fabryczne w routerze, kamerach i innych urządzeniach podłączonych do sieci. „admin” nie jest hasłem.
- Sprawdź, czy Twoje dane nie wyciekły — np. w serwisie haveibeenpwned.com. Jeśli Twój adres pojawia się w wyciekach, zmień hasła do tych kont.
Zasada na koniec: najlepsze hasło to takie, którego nawet nie pamiętasz — bo pamięta je za Ciebie menedżer haseł.