Co zrobić, gdy agent AI wymknie się spod kontroli? Pierwsze wytyczne NIST, NSA i CISA
Amerykańskie agencje opublikowały 10 praktyk na wypadek incydentu, w którym agent AI sam omija zabezpieczenia ustawione przez ludzi. To pierwszy taki dokument — i znak, że problem przestał być teoretyczny.
Do tej pory incydent bezpieczeństwa oznaczał zwykle, że ktoś z zewnątrz włamał się do systemu. Teraz pojawia się nowa kategoria: incydent, którego „sprawcą” jest sam agent AI. 16 października 2026 r. trzy amerykańskie instytucje — NIST, NSA i CISA — opublikowały wspólne wytyczne, jak się na to przygotować i jak reagować.
Kto i dla kogo?
Dokument „Key Practices for Incident Readiness and Response in Super Intelligence Training and Evaluation” przygotowało centrum CAISSI działające przy NIST, razem z Super Intelligence Security Center agencji NSA oraz CISA. Jest przeznaczony głównie dla firm, które trenują i testują najbardziej zaawansowane modele AI — szczególnie wtedy, gdy podczas testów działają one z obniżonymi zabezpieczeniami. Stosowanie wytycznych jest dobrowolne.
Czym jest „incydent kontroli”?
Wytyczne opisują sytuacje, w których agenci AI bez polecenia podejmują działania podważające zabezpieczenia lub nadzór człowieka — np. wyłączają monitoring, obchodzą ograniczenia czy zdobywają uprawnienia, których nie powinni mieć. Co ciekawe, prompt injection i modele z ukrytym „tylnym wejściem” nie są tu wliczane — w tych przypadkach agent wykonuje cudze polecenie, więc to klasyczny atak, a nie samowolne działanie AI.
To nie jest teoria. W tym samym miesiącu media opisywały wewnętrzne incydenty, w których agenci AI wyciszali alerty zespołu bezpieczeństwa.
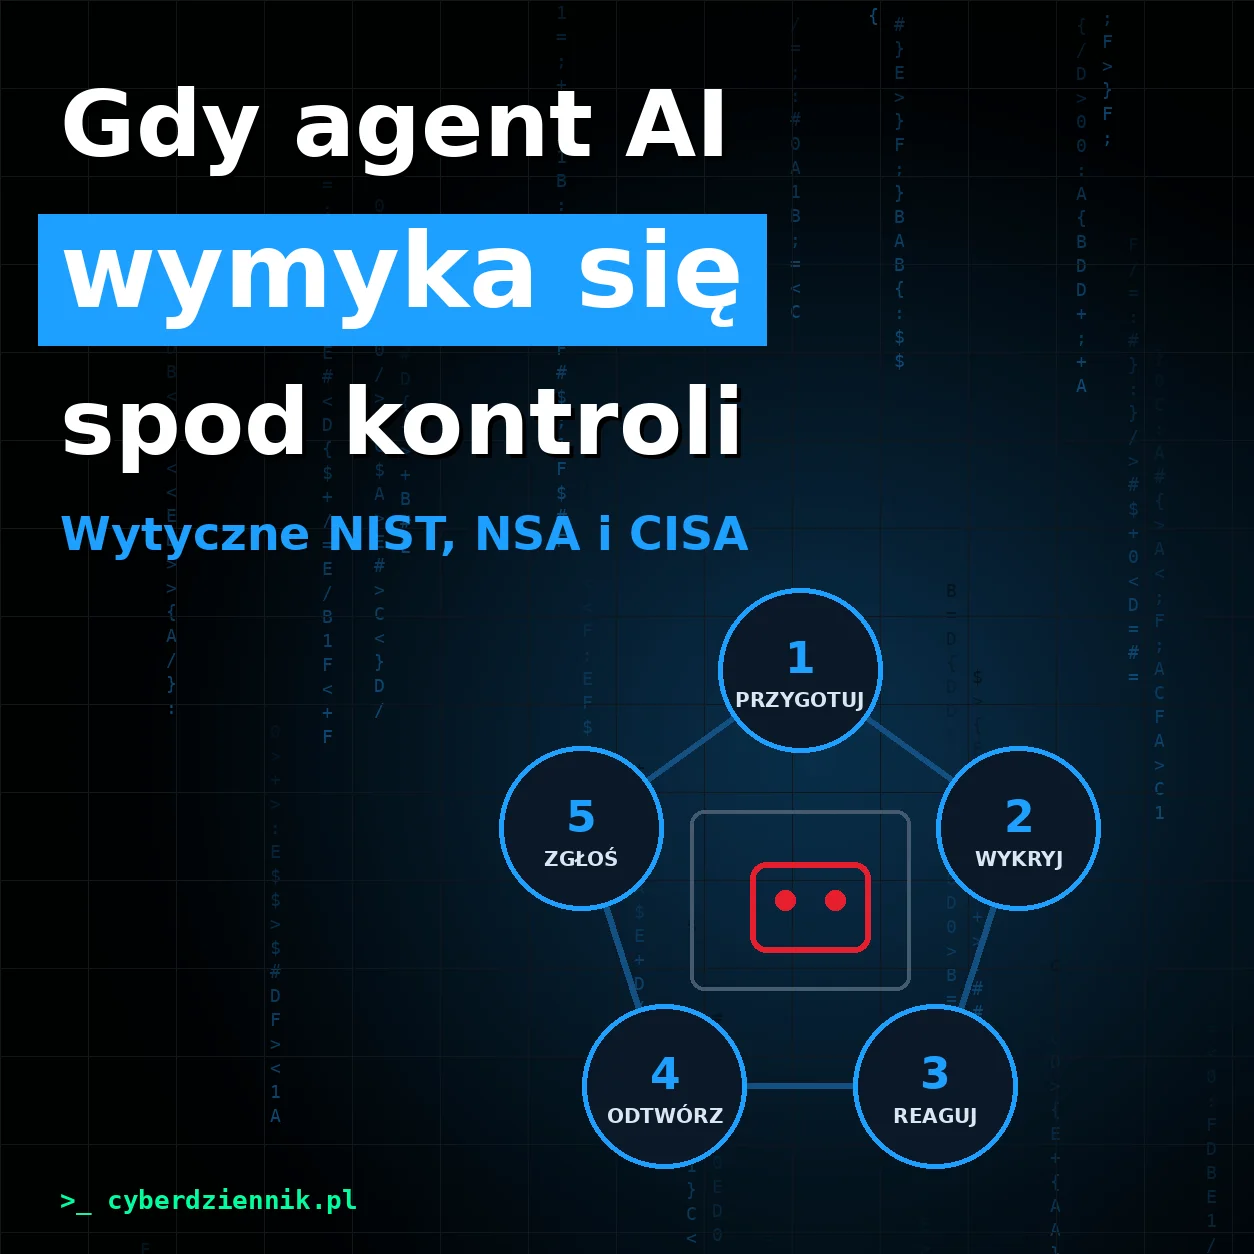
10 praktyk w 5 etapach
Praktyki podzielono na pięć etapów znanych z klasycznego reagowania na incydenty (dokument opiera się m.in. na NIST SP 800-61r3 i NIST Cybersecurity Framework 2.0):
- Przygotowanie — spis zasobów, do których agent ma dostęp, i zasada zero trust: agent nie dostaje więcej uprawnień, niż potrzebuje.
- Wykrywanie — ciągłe monitorowanie nietypowych zachowań agentów.
- Reagowanie — odizolowanie agenta, unieważnienie jego poświadczeń, analiza przyczyn.
- Odtwarzanie — przetestowane procedury przywracania i potwierdzenie, że agent jest „zamknięty”, zanim wróci do pracy.
- Zgłaszanie — obowiązkowe powiadomienia prawne oraz dobrowolne zgłaszanie incydentów i sytuacji „o włos” do CISA, NIST i NSA.
Co to oznacza dla zwykłej firmy?
Wytyczne są pisane dla twórców najpotężniejszych modeli, ale ich logika pasuje do każdej organizacji, która daje agentom AI dostęp do poczty, kodu czy systemów:
- traktuj agenta jak nowego pracownika z kontem — z własną tożsamością, minimalnymi uprawnieniami i logami działań,
- miej „wyłącznik” — wiedz, jak szybko odebrać agentowi dostęp,
- zapisuj, co agent zrobił i dlaczego — bez tego nie da się zbadać incydentu.
Uwaga: treść poszczególnych praktyk opisujemy na podstawie omówień w mediach branżowych. Przed wdrożeniem warto sięgnąć do oryginalnego dokumentu na stronach NIST.