Fałszywy „dział IT” na Teams. Najpierw zalewają skrzynkę spamem, potem „pomagają” i przejmują komputer
Ponad 400 udokumentowanych ataków: oszuści piszą do pracowników na Microsoft Teams jako helpdesk i proszą o kod do zdalnej pomocy. Od pierwszej odpowiedzi do przejęcia komputera mija mniej niż 15 minut.
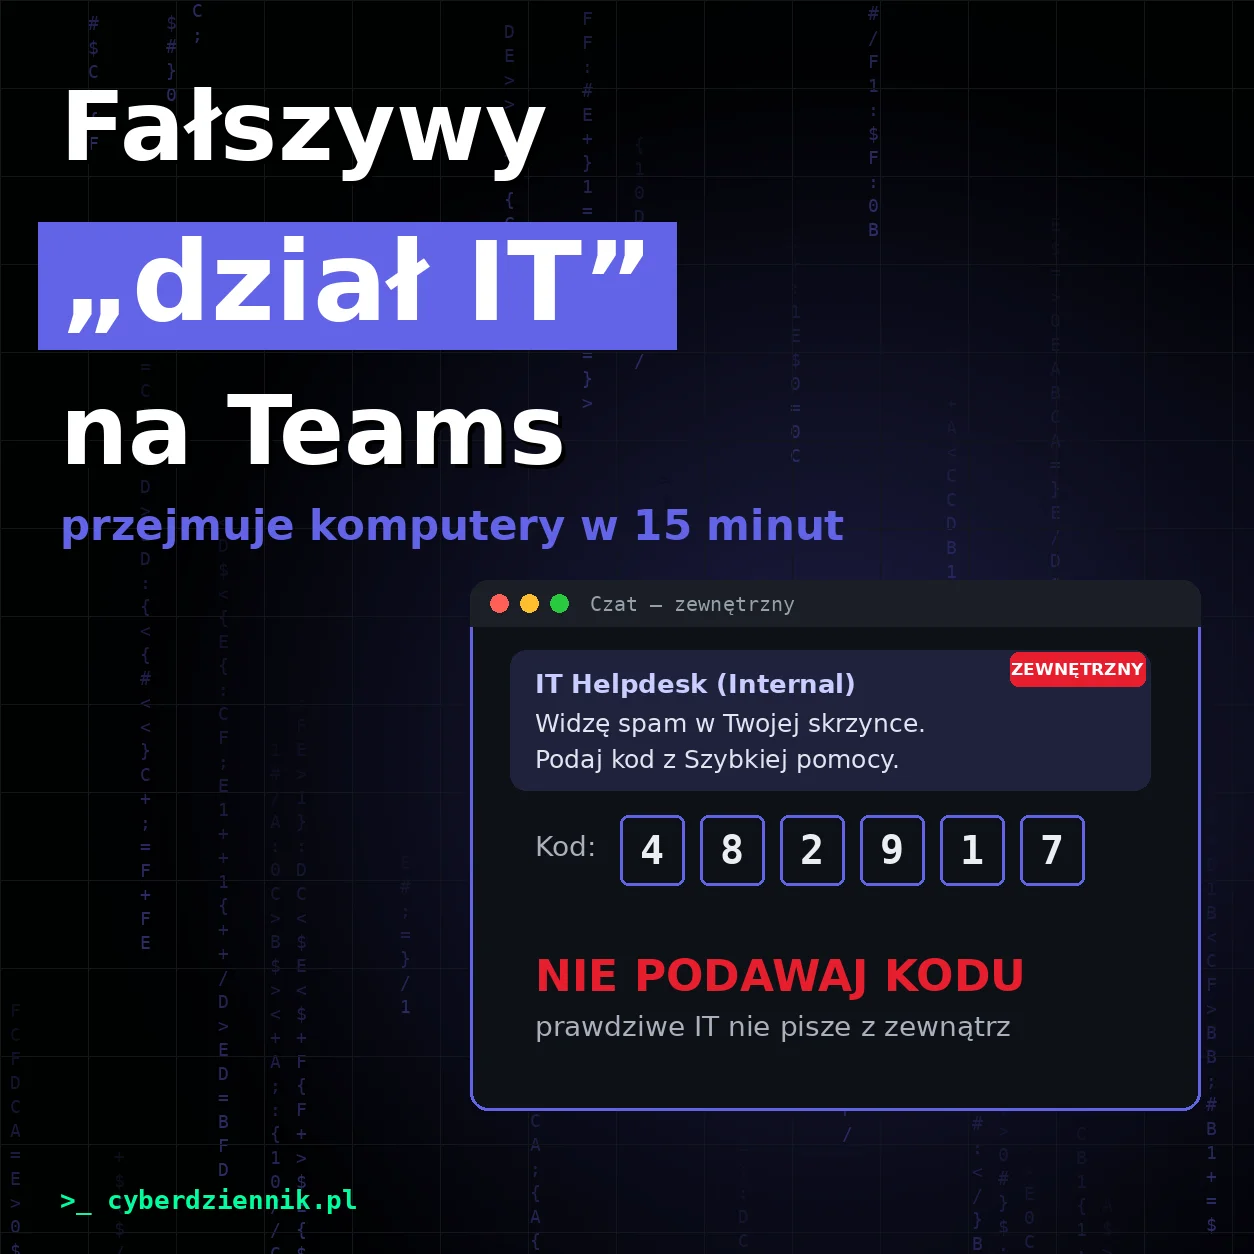
Scenariusz wygląda tak: rano Twoja skrzynka nagle zapełnia się setkami newsletterów i potwierdzeń subskrypcji. Kilka minut później na Microsoft Teams pisze do Ciebie „IT Helpdesk”: widzą problem ze spamem i chętnie pomogą. Wystarczy, że uruchomisz Szybką pomoc i podasz sześciocyfrowy kod. Po drugiej stronie nie ma jednak firmowego informatyka, tylko przestępcy.
Firma Arctic Wolf przeanalizowała ponad 400 takich ataków, a Microsoft 30 października opisał kolejne włamania zaczynające się w ten sam sposób.
Jak przebiega atak?
- Zalanie skrzynki. Adres ofiary zostaje zapisany do setek newsletterów. Spam ma wywołać irytację i stworzyć pretekst do „pomocy”.
- Wiadomość na Teams z zewnątrz. Teams domyślnie pozwala pisać użytkownikom z innych firm. Przestępcy zakładają darmowe konta Microsoft 365 o nazwach w rodzaju „helpdeskteam365” i dopisują do nazwy „(Internal)”, żeby wyglądać jak ktoś z firmy. Teams oznacza jednak takiego nadawcę jako zewnętrznego i to jest najważniejszy sygnał ostrzegawczy.
- Rozmowa głosowa i prośba o zdalny dostęp. „Technik” dzwoni i prosi o uruchomienie Szybkiej pomocy (Quick Assist, wbudowanej w Windows) albo instalację AnyDeska lub ScreenConnecta.
- Przejęcie. Złośliwy kod potrafi ruszyć w mniej niż 15 minut od pierwszej odpowiedzi ofiary. Przestępcy kradną hasła, rozpoznają sieć firmy, a część włamań kończy się kradzieżą danych i zaszyfrowaniem systemów (ransomware).
W ataku nie ma żadnej luki w Teams. Wszystko opiera się na socjotechnice, czyli na tym, że pracownik uwierzy „informatykowi”.
Jak się nie dać? (dla pracowników)
- Firmowe IT nie pisze z kont oznaczonych jako „zewnętrzne”. Taki dopisek przy „helpdesku” oznacza oszustwo.
- Nigdy nie podawaj kodu Szybkiej pomocy ani nie instaluj programów do zdalnego pulpitu na prośbę kogoś, kto sam się do Ciebie odezwał.
- Nagły zalew spamu, a zaraz potem „pomoc”? To typowy schemat tego ataku. Rozłącz się i zadzwoń do IT numerem, który znasz z firmowego intranetu.
Co powinni zrobić administratorzy?
- Ograniczyć zewnętrzne czaty w Teams do konkretnych domen partnerów zamiast całego świata.
- Zablokować kontakt z kont niezarządzanych i tenantów próbnych.
- Ograniczyć Szybką pomoc, AnyDeska, ScreenConnecta i podobne narzędzia do autoryzowanych pracowników IT.
- Uprzedzić pracowników o tym schemacie, bo to oni są pierwszą linią obrony.