Wystarczy wejść na stronę. Kampania wiązana z APT29 kradnie dane z iPhone'ów i Androidów
Przejęte i podrobione strony atakują telefony bez żadnego kliknięcia po wejściu na stronę. Celem są czaty, hasła i zdjęcia. Wszystkie wykorzystane luki mają już poprawki, więc najlepszą ochroną jest aktualizacja.
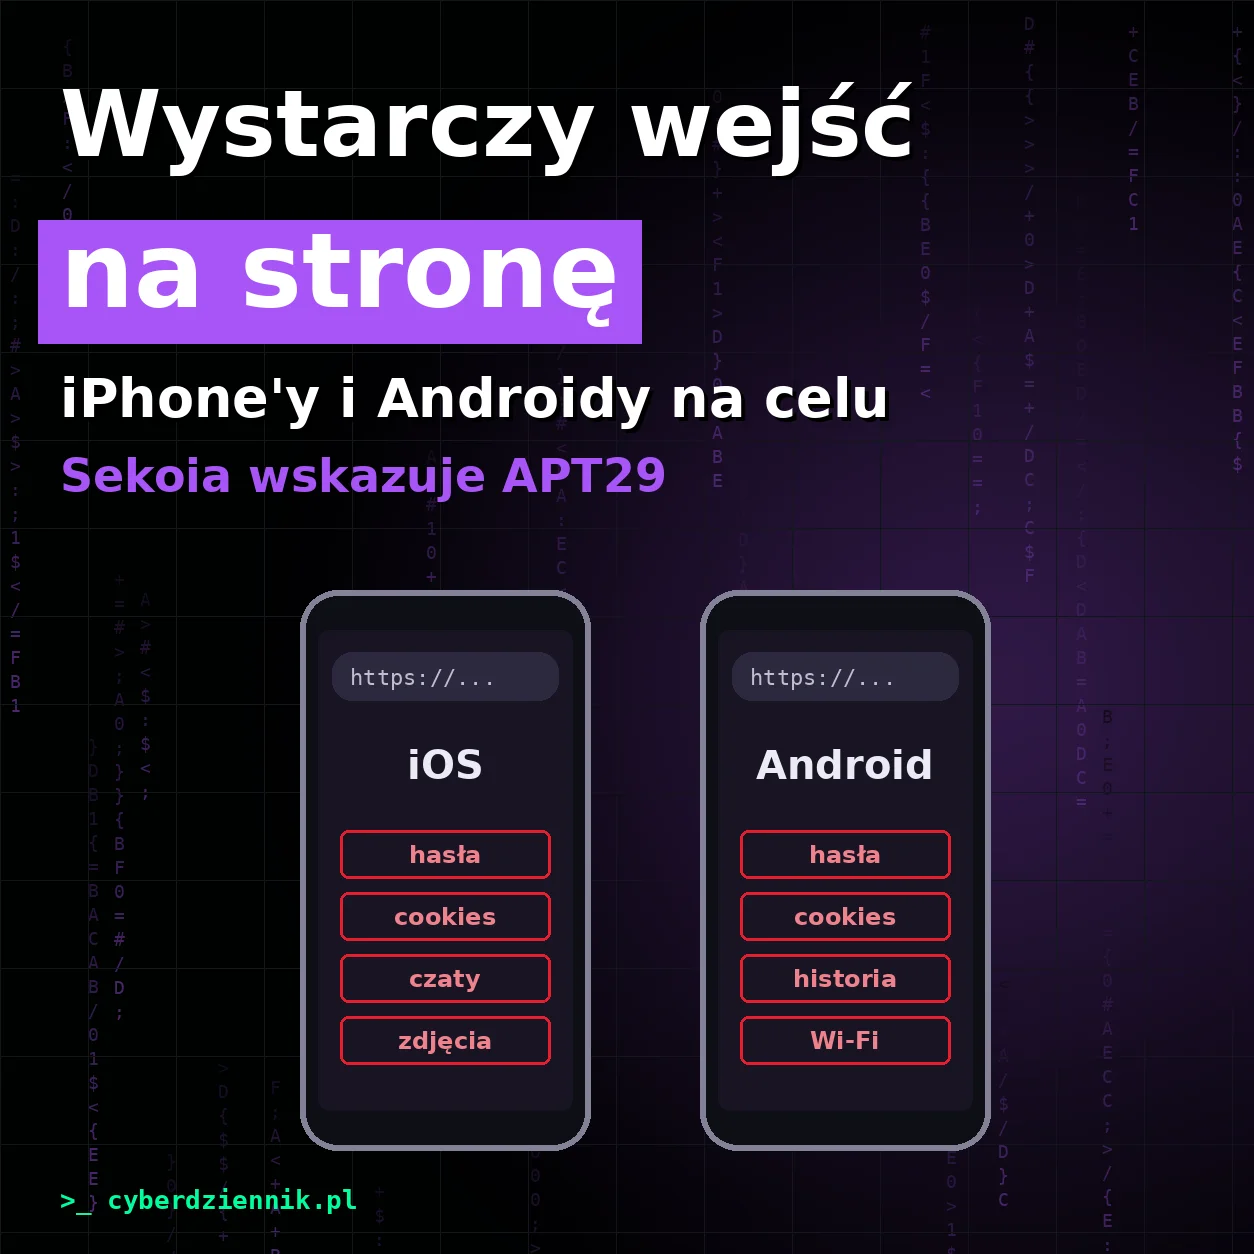
Firma Sekoia opisała kampanię, w której telefony były atakowane podczas zwykłego przeglądania internetu. Z umiarkowaną lub dużą pewnością przypisuje ją APT29 (znanej też jako Midnight Blizzard), rosyjskiej grupie hakerskiej. Atakujący nie potrzebowali nowych, nieznanych luk: wystarczyły telefony bez aktualizacji.
Jak działa atak?
To tzw. atak przy wodopoju: zamiast pisać do ofiary, hakerzy czekają na nią na stronie, którą może odwiedzić. Ofiara musi wejść na taką stronę, ale potem nie musi już niczego klikać ani instalować. Skrypt na stronie sprawdza model urządzenia i wersję przeglądarki, po czym serwer atakujących podsuwa dopasowany zestaw exploitów.
Złośliwy kod znaleziono na:
- przejętych stronach: ukraińskiego producenta gazu, amerykańskiego stowarzyszenia branży chemicznej i bułgarskiej strony związanej z wojskiem,
- podrobionych stronach udających oficjalną witrynę America250 i londyński hotel Raffles at The OWO,
- tysiącach stron, głównie ukraińskich, które od 27 sierpnia do 3 września ładowały zmodyfikowany skrypt SEO usługi analitycznej Plerdy, przejętej przez atakujących.
Sekoia wymienia cele w USA, na Ukrainie, w Czechach i w Bułgarii. Polska nie pada w opisie kampanii.
Co atakujący kradli?
- iOS 16.7: ciasteczka Safari.
- iOS 18.5: bazy danych WhatsAppa i Telegrama, hasła z pęku kluczy, dane o lokalizacji i zdjęcia.
- Chrome na Androidzie w wersjach 139–145 (z wyjątkiem 143): ciasteczka, dane logowania, historię przeglądania i zapisane hasła do Wi-Fi.
Ciasteczka są szczególnie cenne, bo mogą pozwolić wejść na konto bez znajomości hasła.
Dobra wiadomość
Apple i Google załatały wszystkie wykorzystane luki. Złośliwy kod nie zostaje też na stałe w telefonie: restart przerywa jego działanie, dopóki ofiara znów nie wejdzie na zainfekowaną stronę. Skradzione wcześniej dane pozostają jednak w rękach atakujących.
Co zrobić?
- Zaktualizuj system telefonu do najnowszej dostępnej wersji.
- Zaktualizuj Chrome'a w Sklepie Play. Na Androidzie przeglądarka aktualizuje się osobno od systemu.
- Włącz aktualizacje automatyczne. Ta kampania działa tylko dlatego, że wiele osób ma stare wersje.
- Telefon nie dostaje już aktualizacji? Czas pomyśleć o wymianie, zwłaszcza gdy służy do pracy lub bankowości.
- Jesteś w grupie podwyższonego ryzyka (np. dziennikarz, urzędnik, pracujesz w energetyce lub wojsku)? Na iPhonie rozważ tryb blokady.